
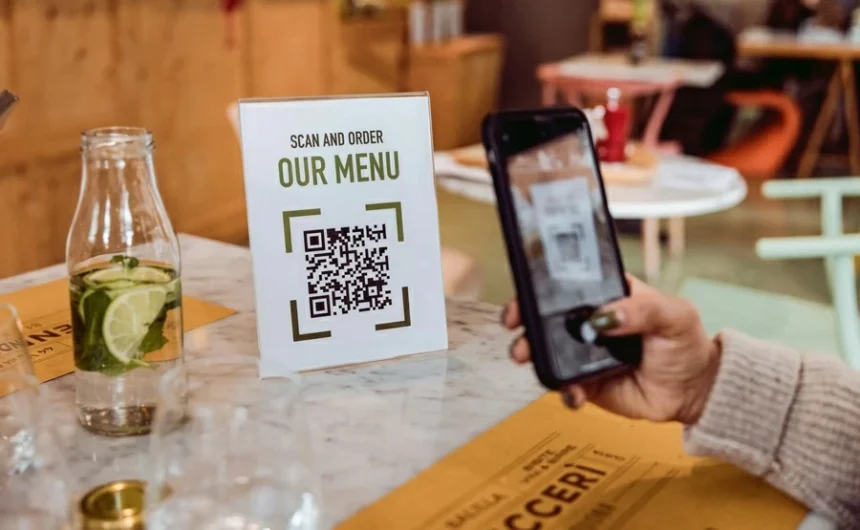
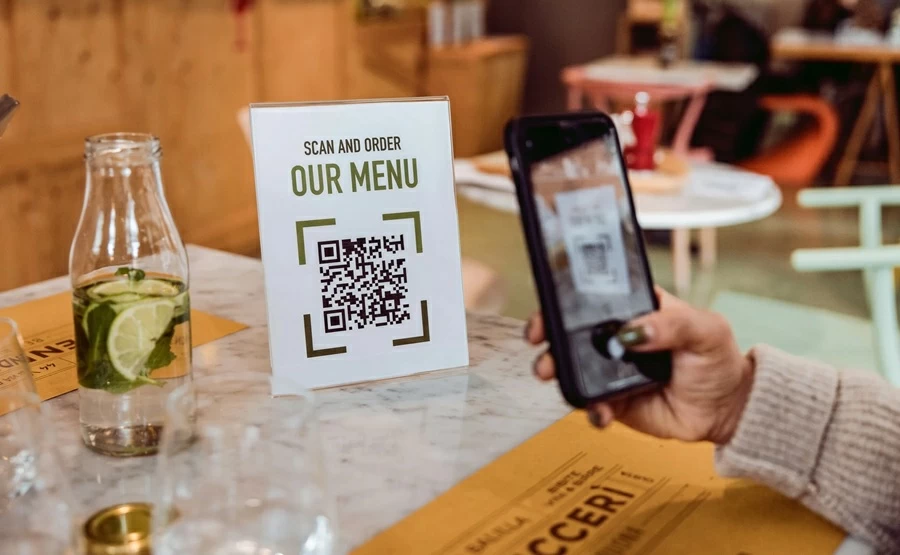
أصبح استخدام رموز الاستجابة السريعة (QR Code) للوصول إلى قوائم الطعام الإلكترونية أمراً شائعاً في المطاعم والمقاهي، لما يوفره من سرعة وسهولة في عرض الخيارات دون الحاجة إلى القوائم الورقية. لكن خبراء الأمن السيبراني يؤكدون أن سهولة الاستخدام لا تعني تجاهل بعض المخاطر المحتملة.
ورغم أن رمز QR بحد ذاته لا يشكل خطراً على الهاتف، فإن التهديد الحقيقي قد يكمن في الرابط الذي يقود إليه؛ إذ يمكن للمحتالين استبدال الرمز الأصلي بآخر مزيف ينقل المستخدم إلى مواقع احتيالية مصممة لسرقة البيانات الشخصية أو المعلومات المصرفية.
ويُعد مسح باركود المنيو آمناً في الغالب عندما يكون صادراً عن المطعم نفسه ويقود إلى موقعه الرسمي، إلا أن المتخصصين ينصحون بالتحقق من صحة الرمز وعدم افتراض موثوقيته لمجرد وجوده على الطاولة أو قائمة الطعام.
ومن أبرز أساليب الاحتيال المنتشرة وضع ملصق يحمل رمز QR مزيفاً فوق الرمز الأصلي، ليقود المستخدم إلى صفحة مشابهة للموقع الرسمي للمطعم، لكنها تهدف إلى جمع كلمات المرور أو بيانات البطاقات البنكية أو دفع المستخدم إلى تنزيل ملفات وتطبيقات ضارة.
ويشير خبراء الأمن الرقمي إلى أن عملية المسح وحدها لا تؤدي عادة إلى اختراق الهاتف، لكن الخطر يبدأ عند التفاعل مع الروابط المشبوهة أو إدخال بيانات حساسة أو تنزيل محتوى غير موثوق.
ولتجنب الوقوع ضحية لهذا النوع من الاحتيال، يُنصح بمراجعة عنوان الموقع قبل فتحه، والتأكد من ارتباطه بالمطعم أو بمنصة معروفة، مع تجنب إدخال أي بيانات شخصية أو مصرفية لمجرد الاطلاع على قائمة الطعام. كما يُفضل الحذر من الروابط المختصرة أو الصفحات التي تطلب تنزيل تطبيقات غير ضرورية.
وفي حال فتح رابط مشبوه عن طريق الخطأ، يُستحسن إغلاق الصفحة فوراً وعدم مشاركة أي معلومات، بينما تستوجب مشاركة كلمات المرور أو البيانات المالية اتخاذ إجراءات عاجلة كتغيير كلمة المرور والتواصل مع البنك ومراجعة النشاطات المشبوهة على الحسابات.
ورغم ندرة هذه الحالات، فإن بضع ثوانٍ من التحقق قبل مسح باركود المنيو قد تكون كافية لحماية البيانات الشخصية وتجنب الوقوع في فخ الاحتيال الرقمي.